Governance, Risiko und Compliance (GRC) für
regulierte und stark prüfungsorientierte
Teams.
Von Anforderungen zu Nachweisen – ein durchgängig nachvollziehbarer Prozess. Riskflow Asset ist assetzentriertes GRC. Es verbindet Asset-Kontext, Bewertungen, Kontrollen und Nachweise, damit Teams regulatorische, gesetzliche, vertragliche und interne Anforderungen in einen klaren Kontrollumfang und prüfungsfähige Nachweise überführen können.
Was Riskflow Asset auszeichnet: Asset-zentriertes GRC
Klassisches GRC beginnt oft mit Katalogen, Fragebögen und isolierter Kontrollbearbeitung. Riskflow Asset setzt bei der Asset-Landschaft an, die von den Anforderungen tatsächlich betroffen ist.
Anforderungen, Asset-Kontext, Kontrollen, Verantwortlichkeiten und Nachweise bleiben miteinander verbunden. So sehen Teams, was gilt, was fehlt und was belegt ist – auch wenn sich Systeme, Services und Abhängigkeiten ändern.
Bei den betroffenen Assets ansetzen Nutzen Sie die Asset-Landschaft als operativen Kontext für GRC.
Kontext und Kontrollumfang verbunden halten Verknüpfen Sie Anforderungen, Assets, Verantwortlichkeiten, Kontrollen und Nachweise in einem Modell.
Auch bei Veränderungen nachvollziehbar bleiben Bewahren Sie eine klare Verbindung von der Anforderung bis zum Nachweis – auch in dynamischen Umgebungen.
Asset-zentriertes GRC ist keine weitere Asset-Datenbank. Es macht Anforderungen durch den Asset-Kontext operativ umsetzbar.
Problem
Warum heutiges GRC Probleme bereitet
Anforderungen ändern sich. Asset-Landschaften verändern sich. Interne Kontrollen entwickeln sich weiter. Doch in vielen Unternehmen bleibt die Verbindung zwischen diesen Bereichen nicht erhalten.
Dann wird GRC zu Tabellen, Ordnern, Tickets und Einzelfallantworten. Teams verlieren den Überblick darüber, was gilt, was abgedeckt ist, wer verantwortlich ist und was
sich tatsächlich belegen lässt.
Anforderungen verlieren den Bezug zum Tagesgeschäft
Regulatorische, gesetzliche, vertragliche und interne Pflichten werden oft getrennt von den Assets, Services und Prozessen verwaltet, die sie betreffen.
Der Geltungsbereich von Kontrollen wird unklar
Teams können nur schwer erkennen, welche Kontrollen wo und warum gelten und wo noch Handlungsbedarf besteht.
Nachweise kommen zu spät
Nachweise werden erst am Ende gesammelt, statt während des gesamten Prozesses mit der Arbeit verbunden zu bleiben.
Dieselbe Arbeit wird mehrfach erledigt
Bewertungen, Kundenanfragen und Audits führen häufig zu doppelter Arbeit, weil vorhandener Kontext nicht wiederverwendet wird.
Herausforderung
Was modernes GRC leisten muss
Modernes GRC sollte mehr leisten, als Pflichten zu dokumentieren. Es sollte sie operativ umsetzbar machen –
indem es Anforderungen, Asset-Kontext, Kontrollen, Nachweise und den aktuellen Status verbindet.
Anforderungen in Kontrollen übersetzen
Leiten Sie aus externen und internen Pflichten einen klaren, umsetzbaren Geltungsbereich für Kontrollen ab.
Kontinuierliche Compliance und Absicherung
Halten Sie Anforderungen, Kontrollen und Nachweise dauerhaft miteinander verbunden.
Aktuellen Status anzeigen
Machen Sie Lücken, überfällige Überprüfungen und Fortschritte sichtbar – ohne manuelle Berichtsschleifen.
Doppelte Arbeit reduzieren
Nutzen Sie gemeinsamen Kontext, zugeordnete Kontrollen und vorhandene Antworten nach Möglichkeit wieder.
Transparenz über operative Kontrollen
Erkennen Sie Lücken, Verantwortlichkeiten und den Status auch in sich verändernden Asset-Landschaften.
und vieles mehr …
Lösung
Warum Riskflow Asset genau dafür entwickelt wurde
Riskflow Asset wurde für regulierte und stark prüfungsorientierte Umgebungen entwickelt, in denen Anforderungen operativ umsetzbar, nachvollziehbar und belegbar sein müssen.
In Europa entwickelt
Entwickelt für stark regulierte Umgebungen mit hohen Ansprüchen an Datenschutz, Sicherheit und Prüfbarkeit.
Integrieren statt ersetzen
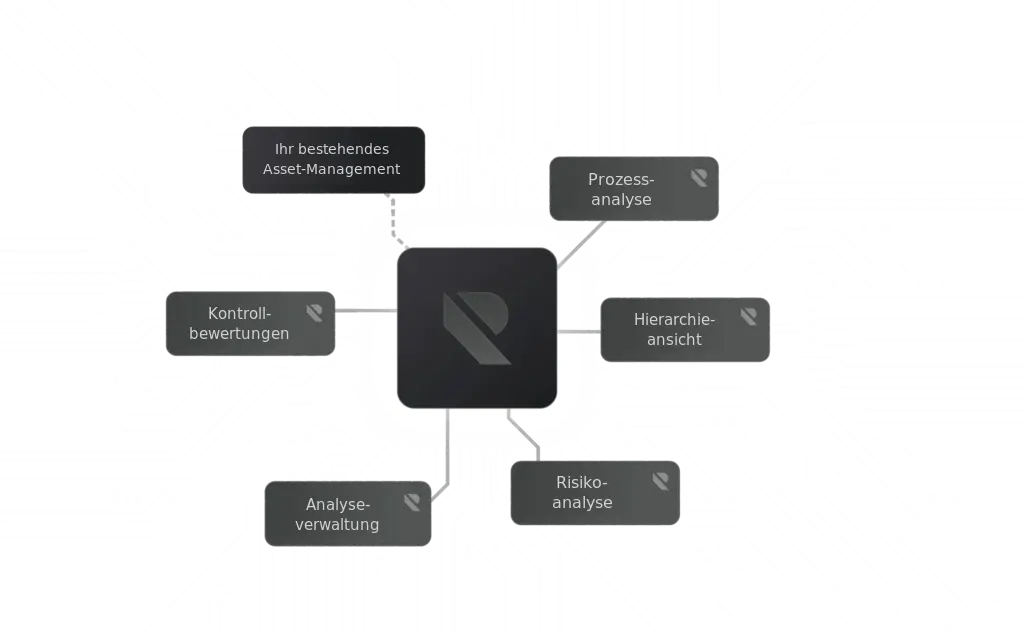
Riskflow Asset arbeitet mit Ihren bestehenden Systemen, statt ein weiteres isoliertes Asset-Silo zu schaffen.
Von Anforderungen zu Kontrollen – durchgängig
Riskflow Asset verbindet Anforderungen, Asset-Kontext, den Geltungsbereich von Kontrollen, Antworten und Nachweise in einem Modell.
Nachvollziehbarkeit von Grund auf
Sehen Sie, woher der Kontext stammt, wie er weitergegeben wird und warum eine Kontrolle gilt.
Automatisierung, die verständlich bleibt
Reduzieren Sie manuelle Arbeit durch Struktur und Vererbung – ohne Transparenz einzubüßen.
So funktioniert Riskflow Asset
GRC für die Anforderungen regulierter Teams von heute
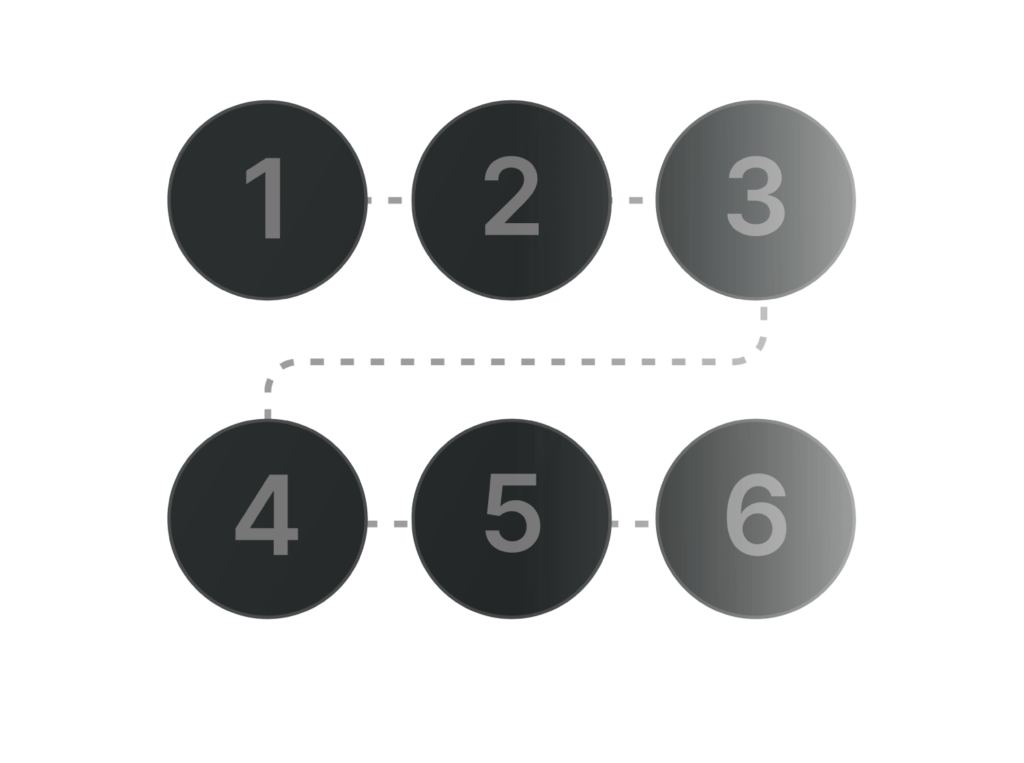
Schritt 1
Binden Sie Ihre Asset-Landschaft ein
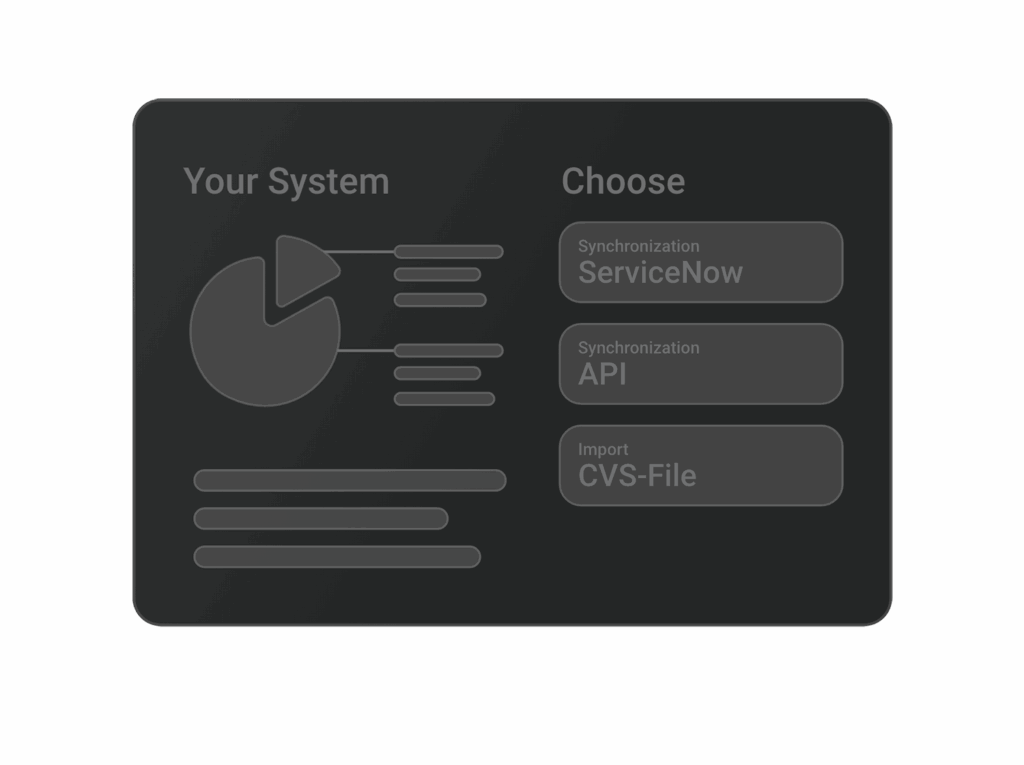
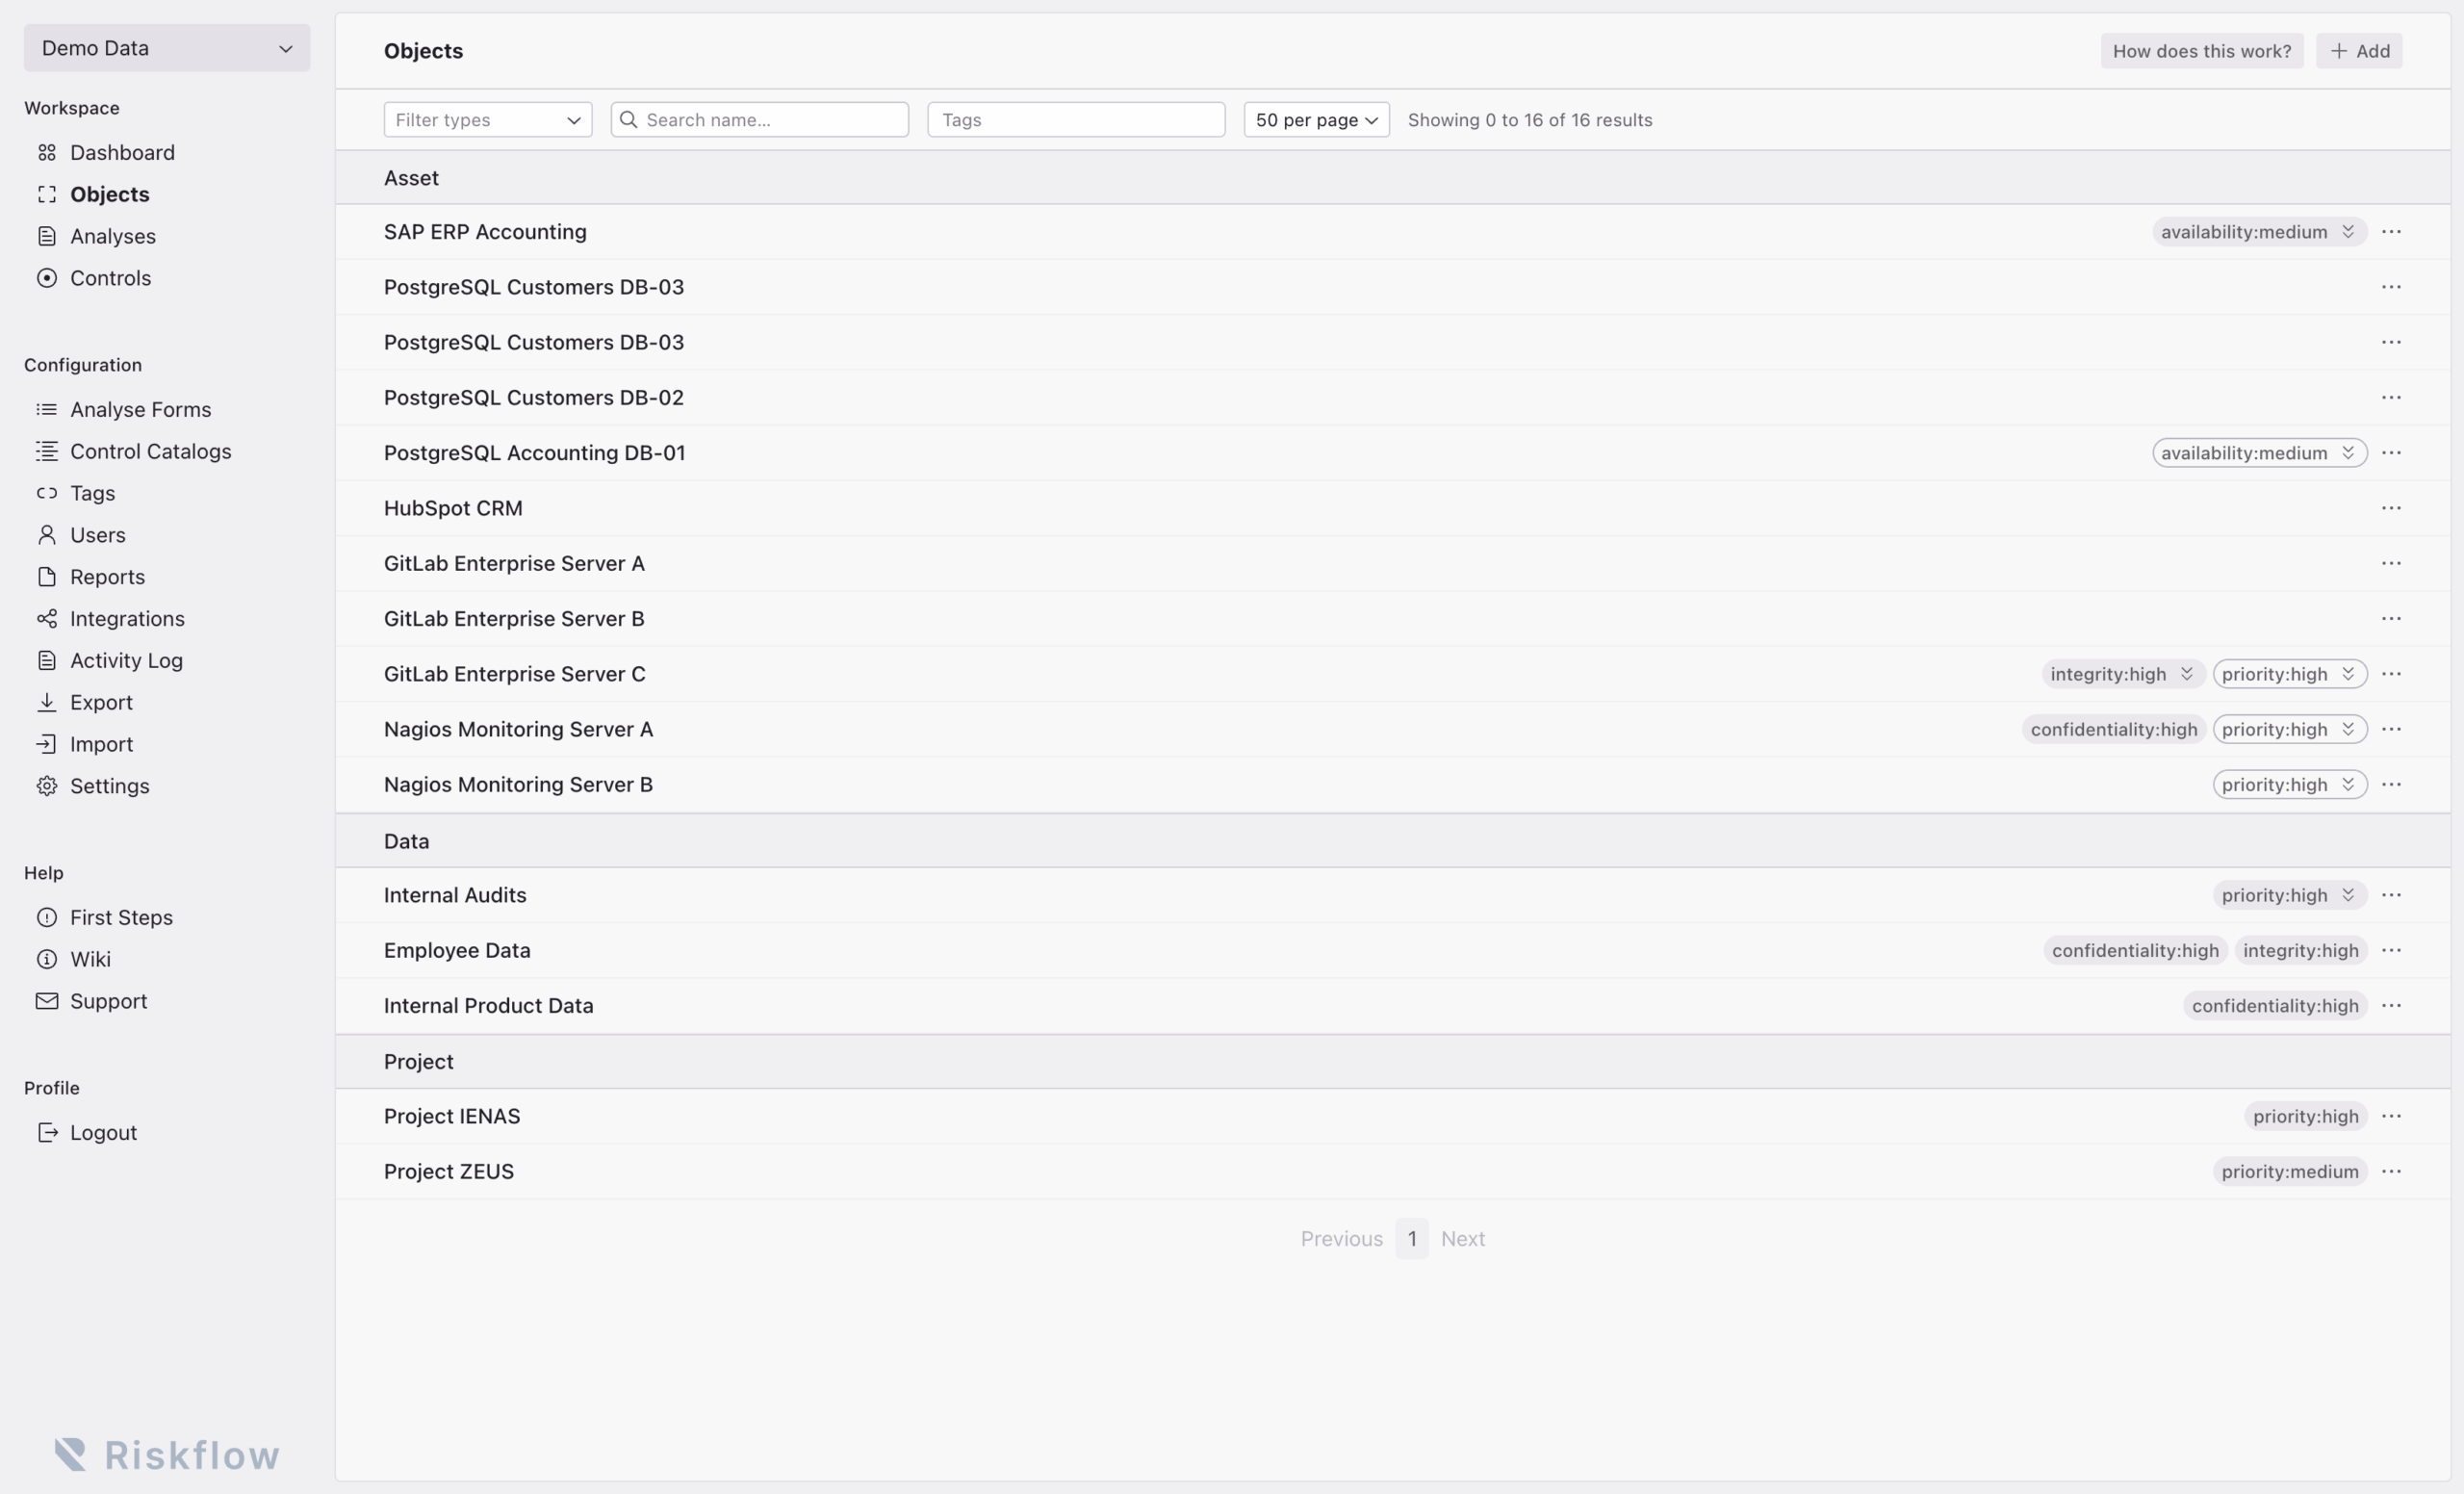
Belassen Sie Ihre Assets in Ihren bestehenden Systemen. Riskflow Asset synchronisiert den benötigten Kontext.
Erhalten Sie einen praxisnahen Überblick über die Kontrollabdeckung, offene Lücken, betroffene Bereiche und nächste Schritte.
Benutzeroberfläche
Riskflow Asset im Einsatz
Funktionen
Entwickelt, um Anforderungen nachweisbar zu erfüllen
Riskflow Asset hilft Teams, regulatorische, gesetzliche, vertragliche und interne Anforderungen operativ umzusetzen, indem es Asset-Kontext, Kontrollen, Verantwortlichkeiten und Nachweise in einem System verbindet.
Tag-System
Kontext einmal zuweisen und wiederverwenden
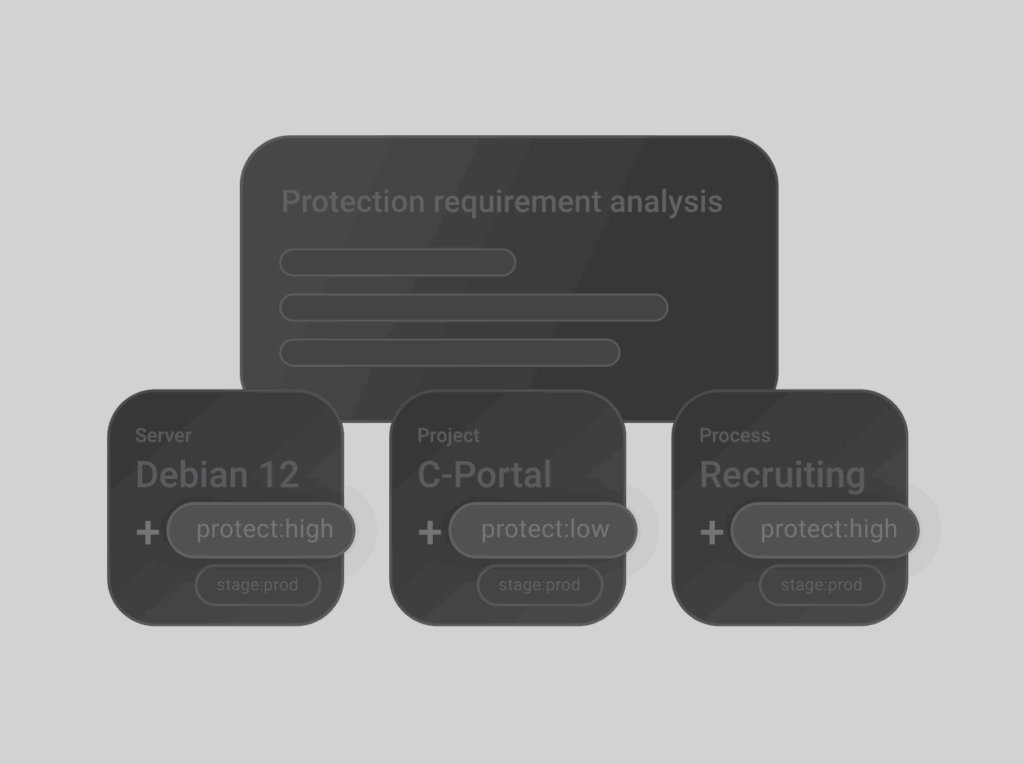
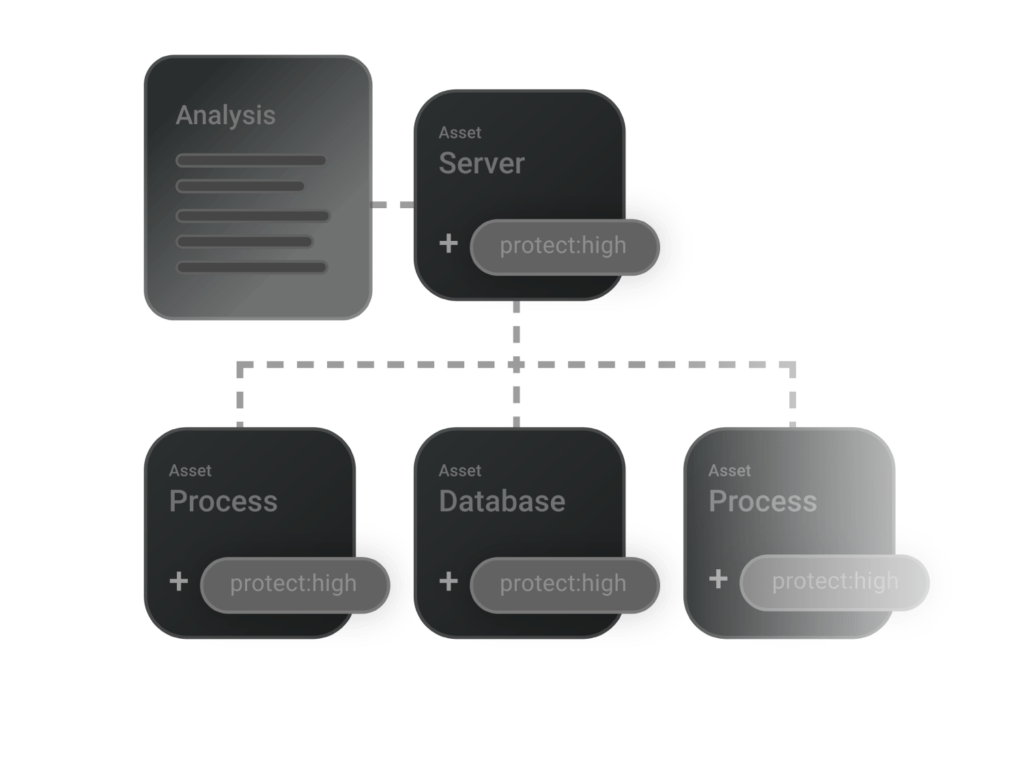
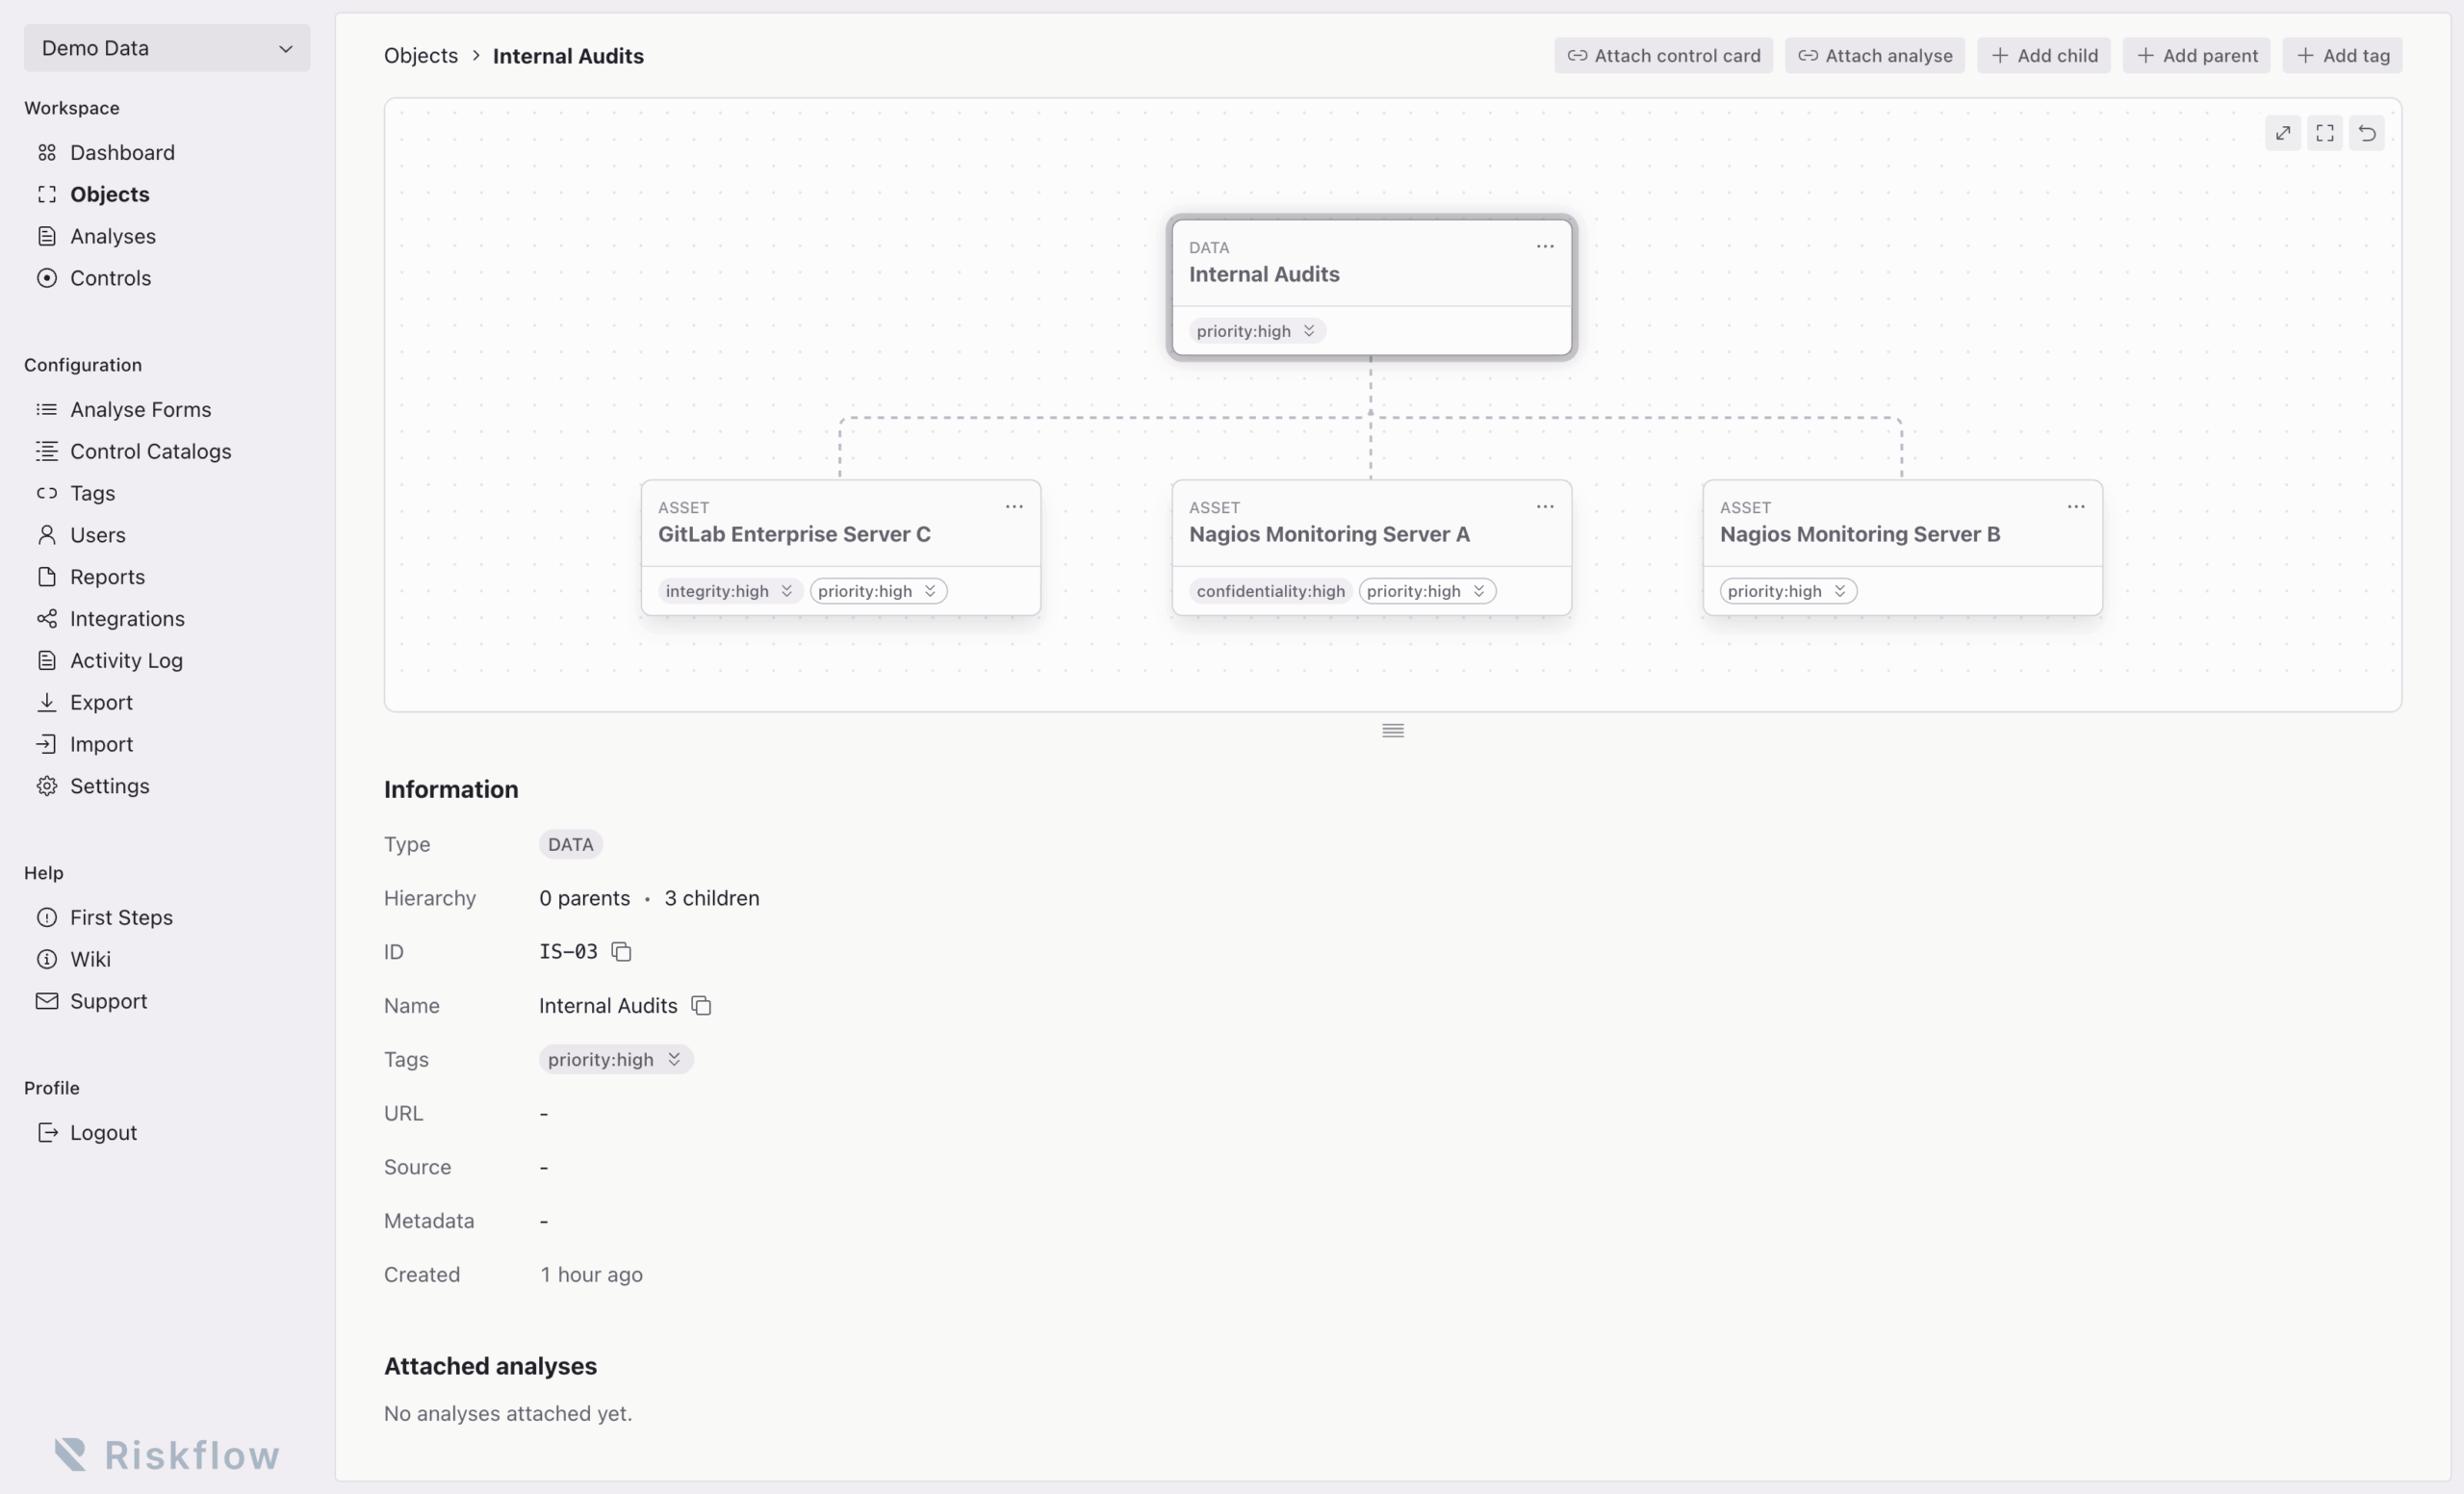
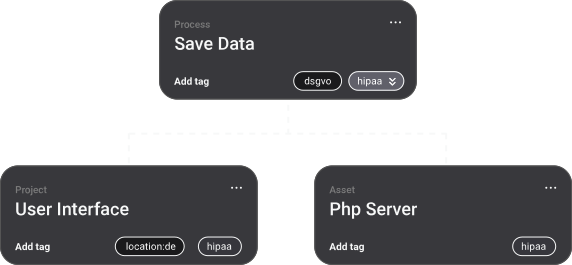
Tags geben anforderungsrelevanten Kontext über verbundene Assets hinweg weiter. So bleibt der Geltungsbereich von Kontrollen konsistent und dieselbe Logik muss nicht für jedes Objekt neu erstellt werden.
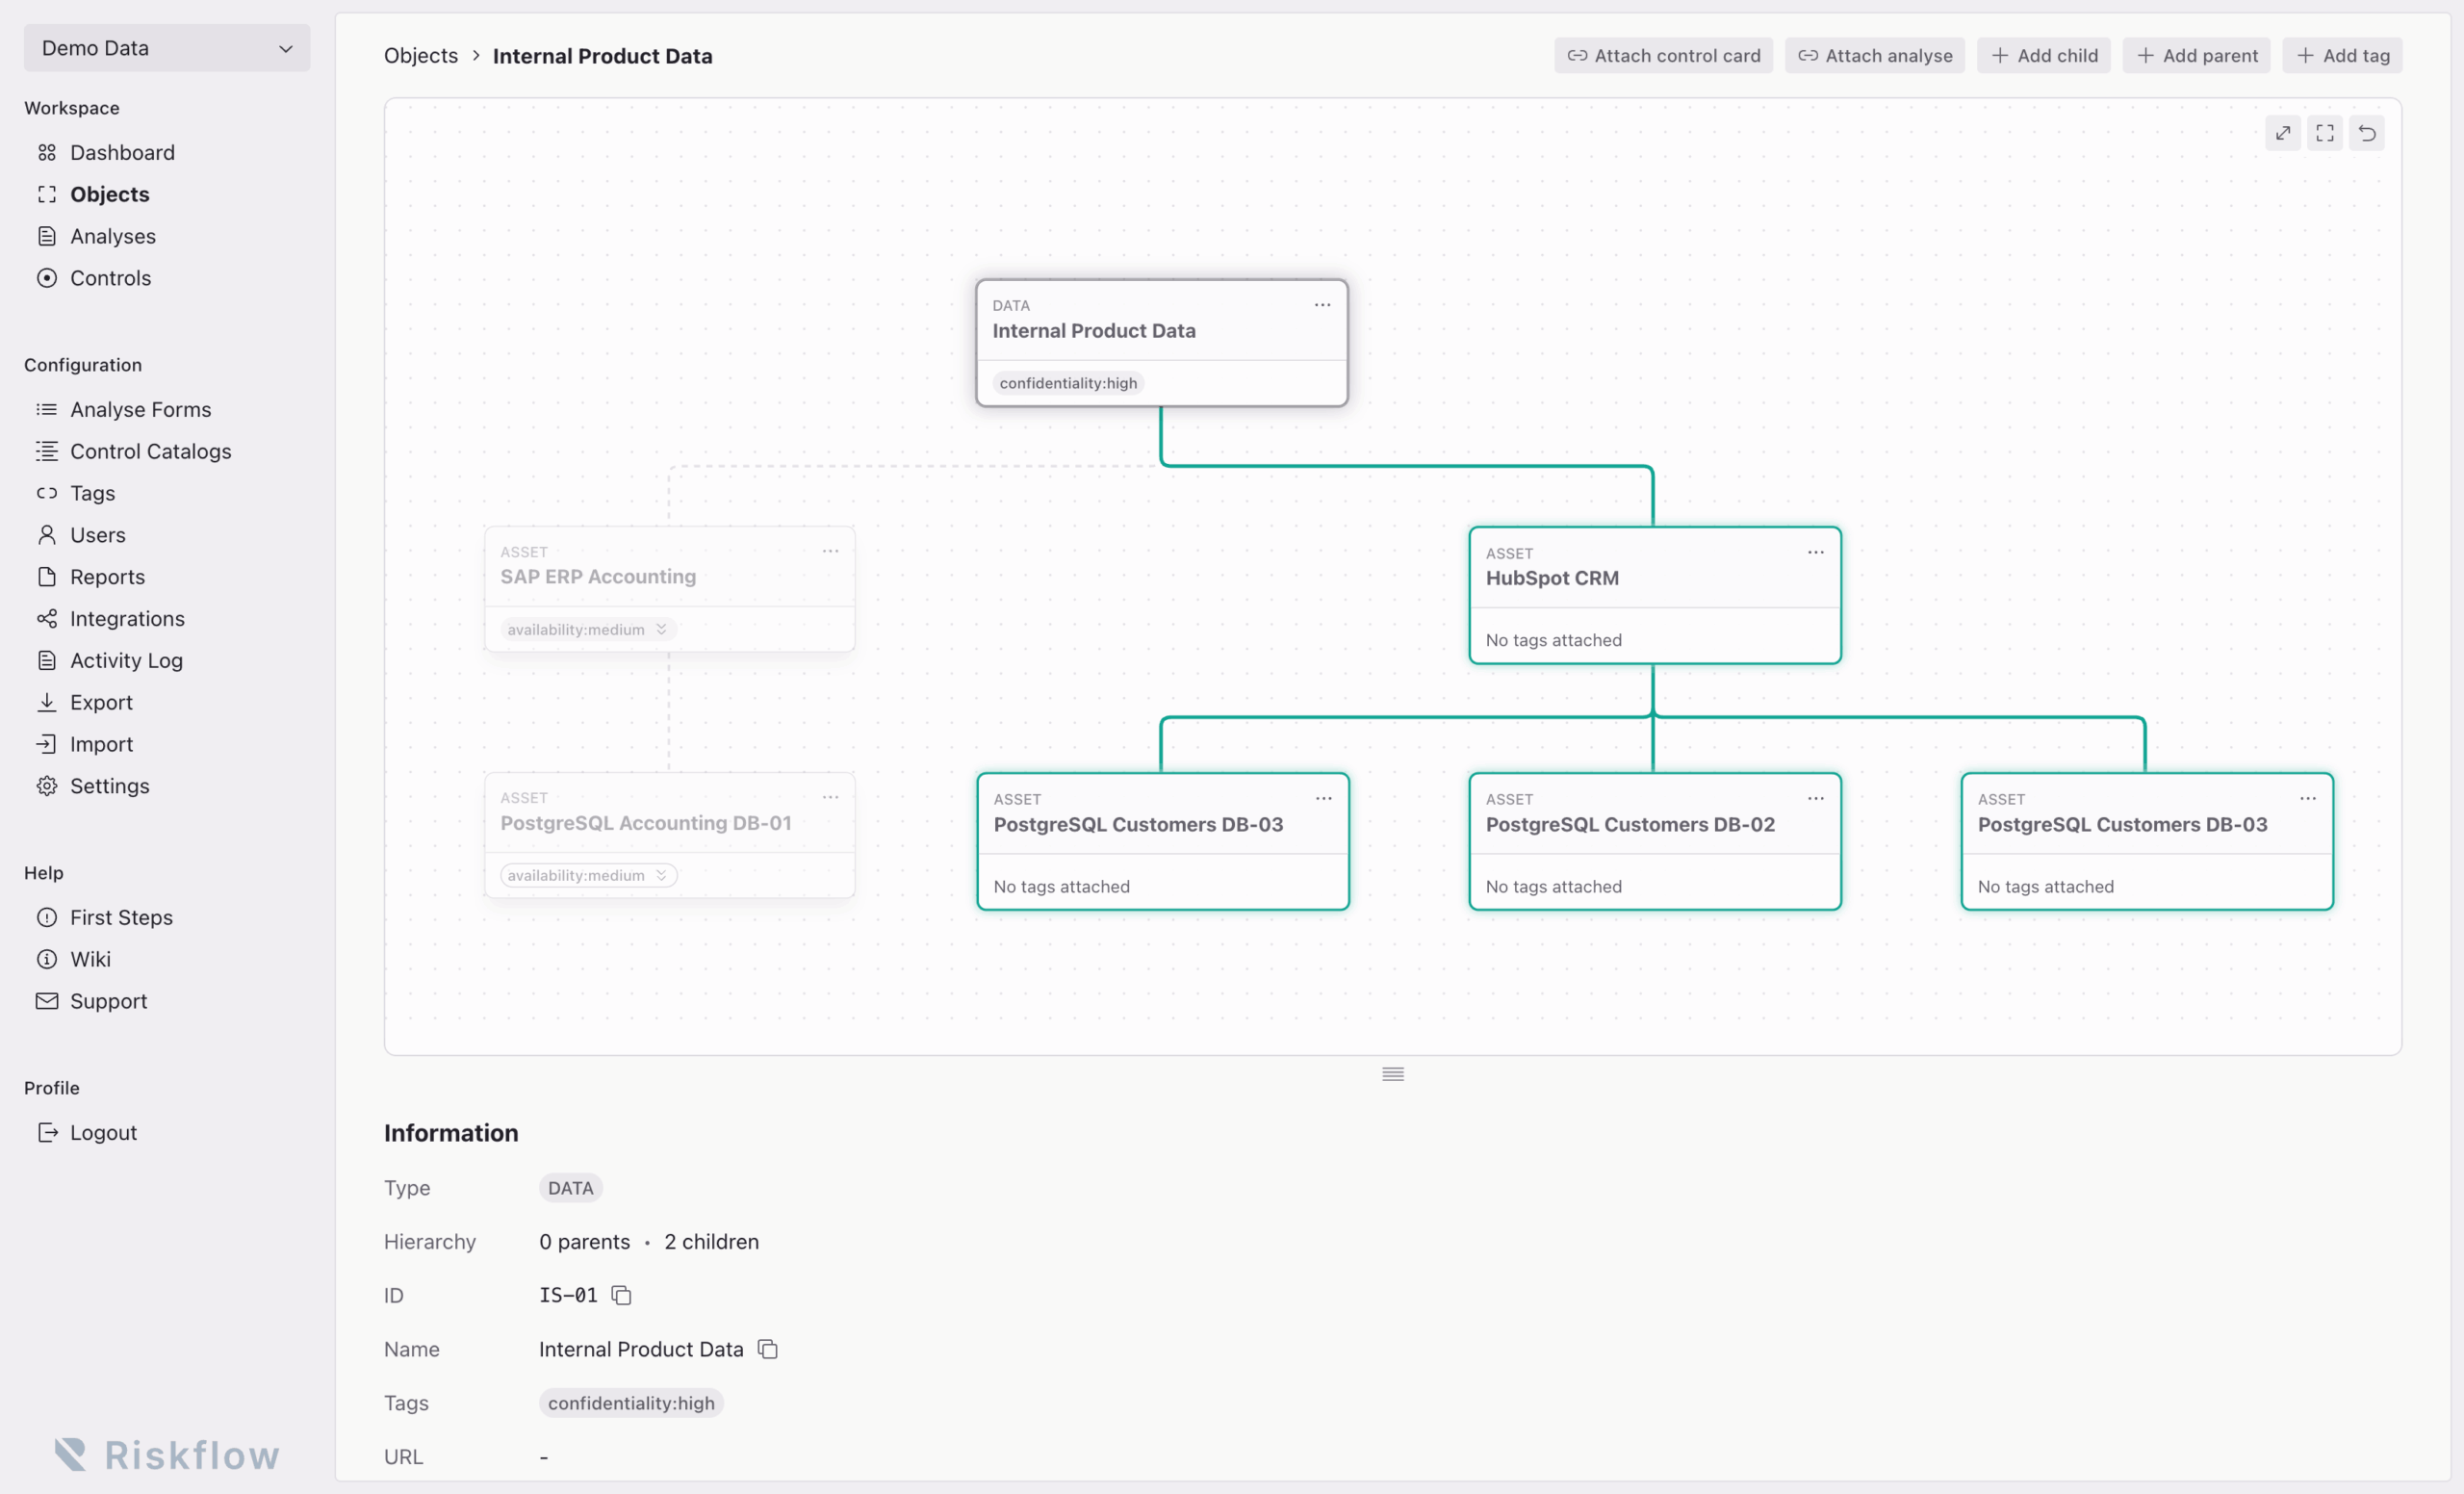
Verstehen Sie Hierarchien, Abhängigkeiten und Verantwortlichkeiten in einer Ansicht. So erkennen Sie leichter, wo Anforderungen greifen und wie sich Änderungen auf die gesamte Umgebung auswirken.
Bewertungen & Formular-Designer
Machen Sie Anforderungen zur Grundlage operativer Arbeit
Erstellen Sie Bewertungen, nutzen Sie Vorlagen und ordnen Sie diese dort zu, wo sie hingehören. Ergebnisse bleiben mit dem Asset-Kontext verbunden und unterstützen direkt die anschließende Kontrollbearbeitung.
Verwalten Sie Kontrollantworten, Nachweise und die Zusammenarbeit an einem Ort. So bleiben Nachweise mit der Arbeit verbunden, statt sie am Ende rekonstruieren zu müssen.
Wie ersparen wir Ihnen das Ausfüllen unzähliger Kontrollen?
Behalten Sie Ihre Quellsysteme als
maßgebliche Datenquelle
Riskflow Asset ist keine weitere redundante Asset-Datenbank. Es nutzt Ihre bewährten Systeme, ergänzt sie um nachvollziehbare Kontrolllogik und hilft Ihnen, die doppelte Pflege derselben Daten zu vermeiden.
Vorlagenbibliothek
Schneller starten mit wiederverwendbaren Bausteinen
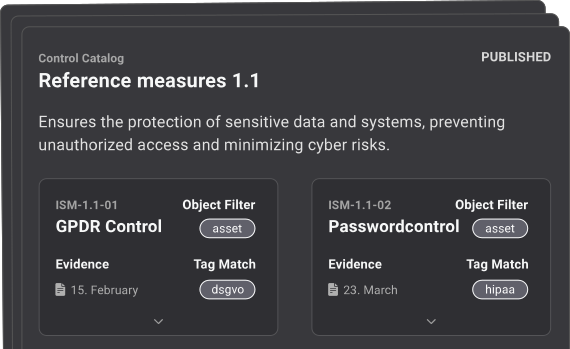
Nutzen Sie vordefinierte Bewertungen und Kontrollkataloge für gängige Rahmenwerke und passen Sie diese an Ihre Umgebung an. Das verkürzt die Einrichtung, ohne ein starres Modell vorzugeben.
Wiederkehrende Überprüfungen ohne Verzögerungen unterstützen
Öffnen Sie Kontrollen und Bewertungen automatisch nach Zeitplan erneut, halten Sie Prüfzyklen in Gang und vereinfachen Sie dauerhaft die Verwaltung wiederkehrender Compliance-Aufgaben.
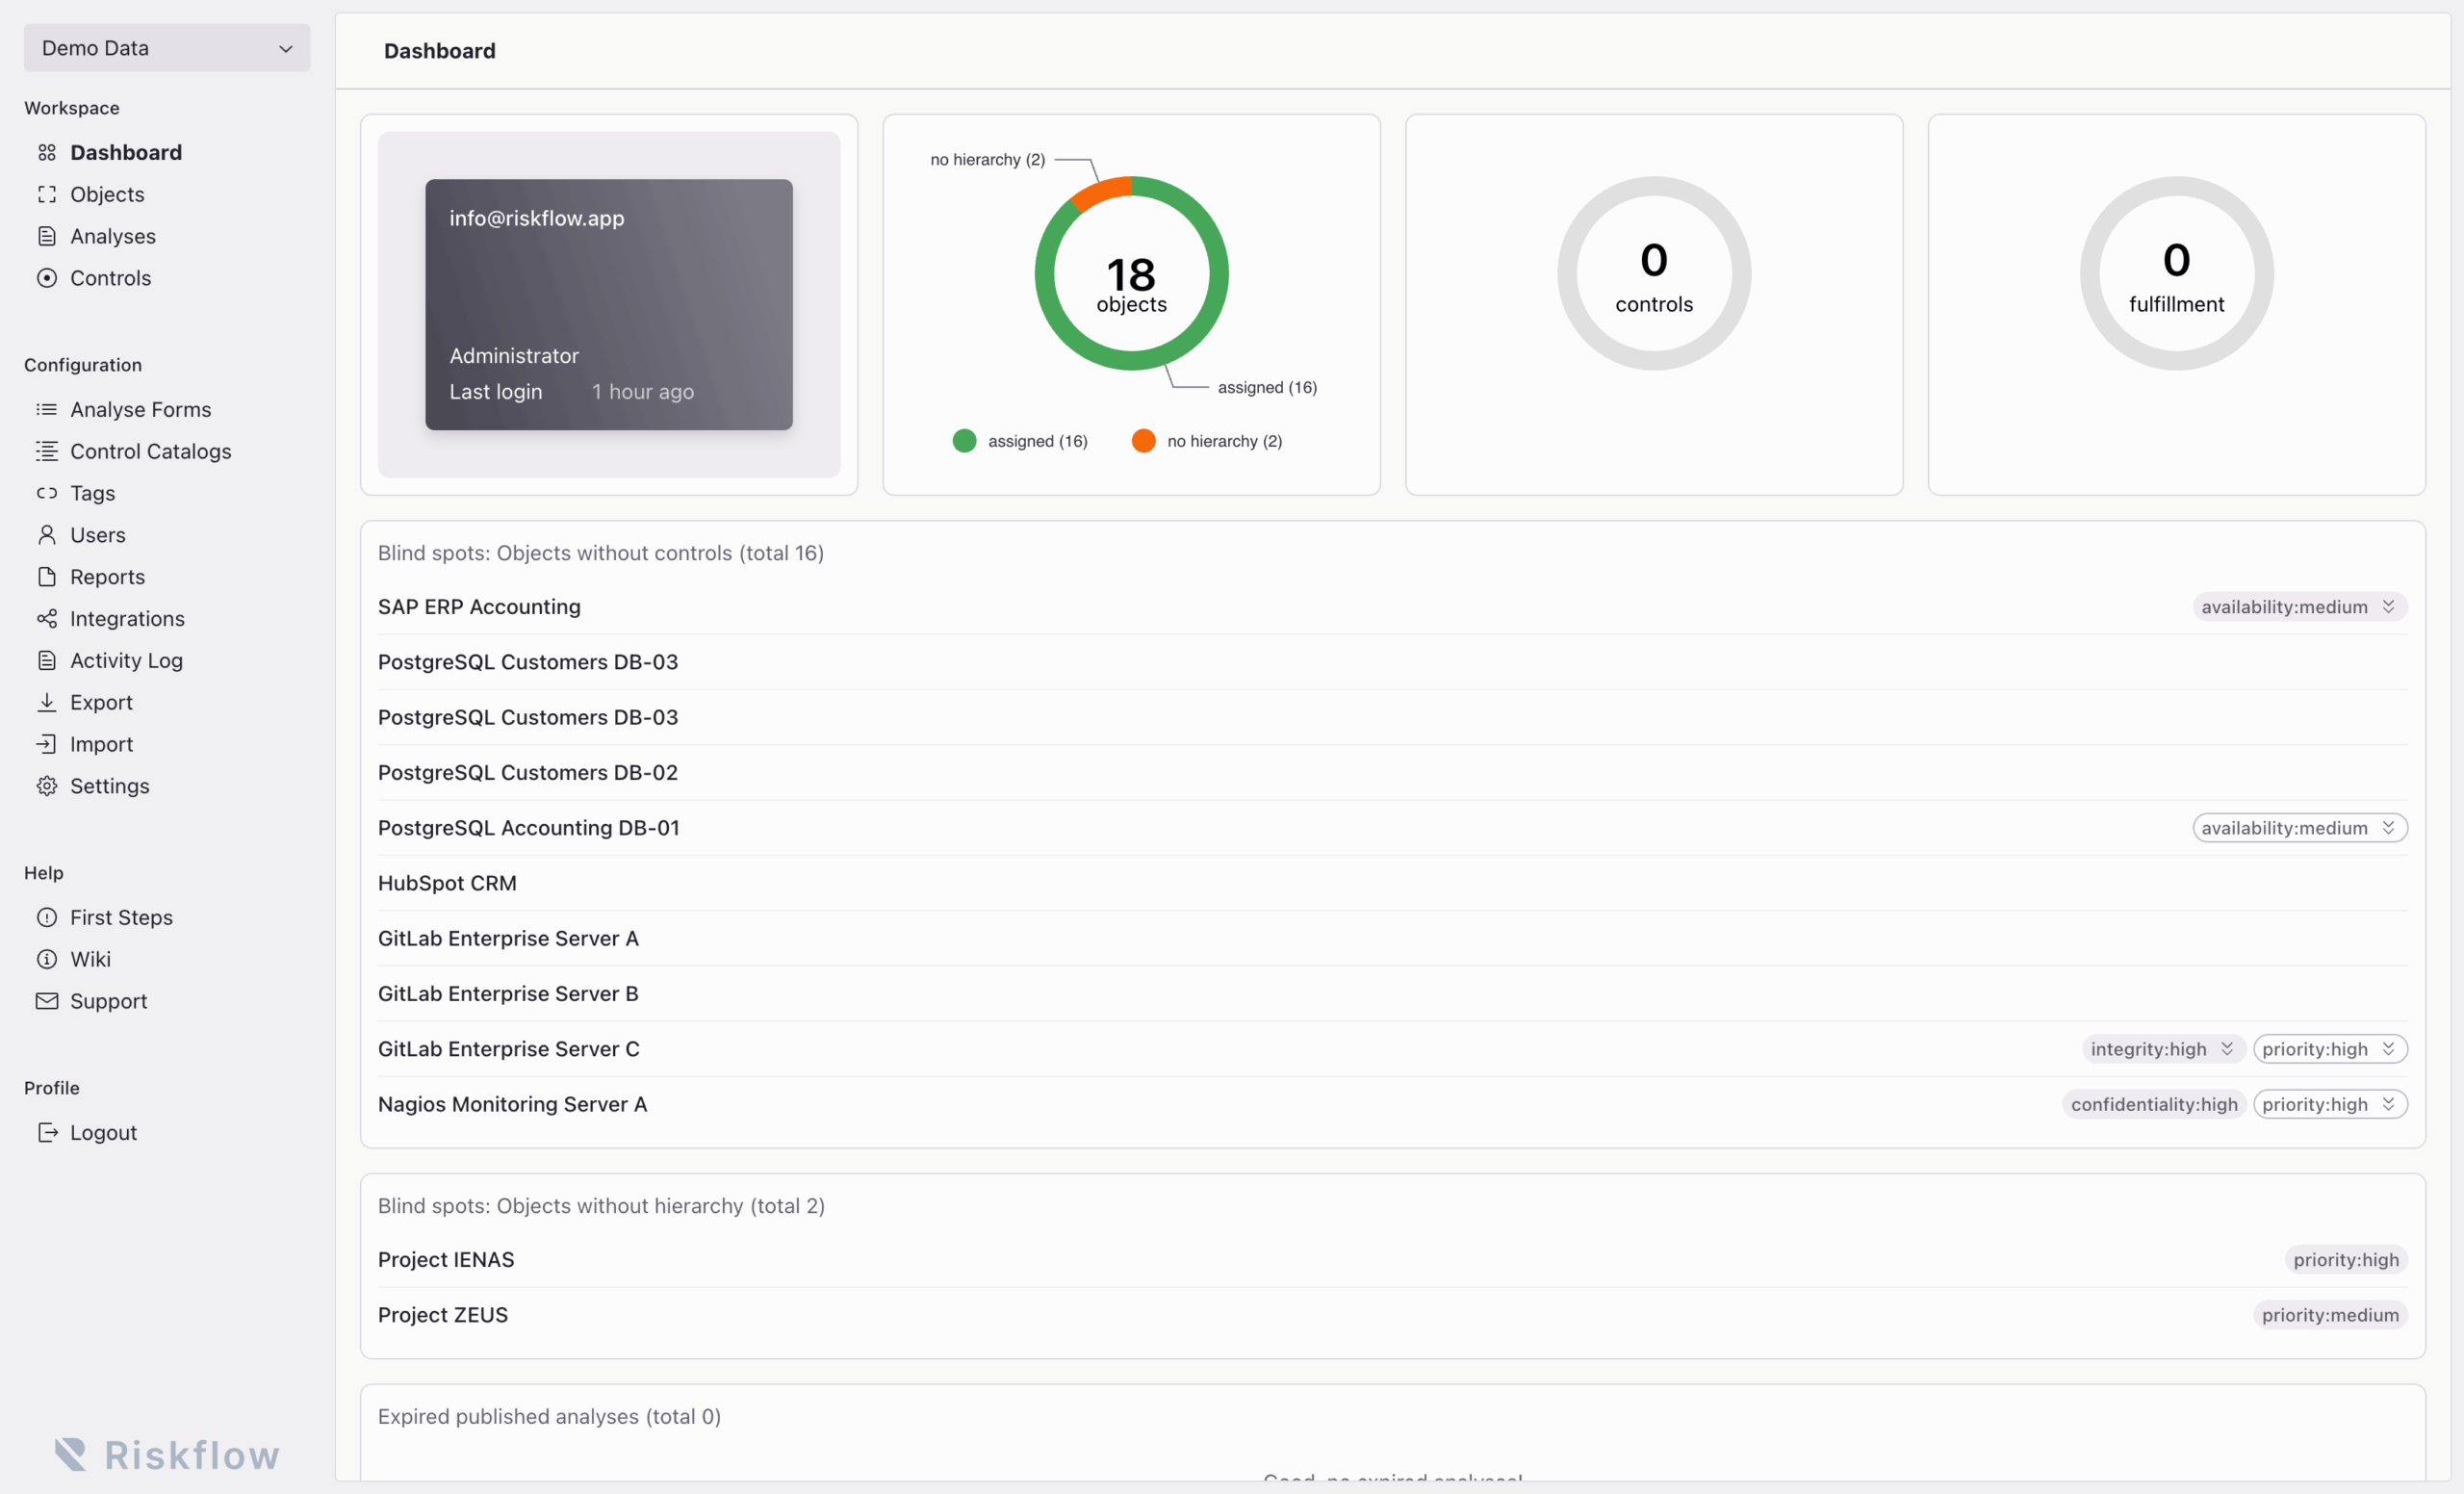
Verfolgen Sie Lücken, Verantwortlichkeiten, ausstehende Aufgaben und den aktuellen Kontrollstatus an einem Ort. Teams und Management erhalten einen aktuellen Überblick über den Handlungsbedarf.
Weitere Funktionen:
Konsistenz (Entwerfen – Veröffentlichen – Archivieren),
Änderungsprotokoll,
Cloud, On-Premises oder eigene Cloud,
Rollentrennung
Wir entwickeln Riskflow Asset kontinuierlich weiter – orientiert an Kundenbedürfnissen und regulatorischen Änderungen.
Nahtlose Integration
Arbeiten Sie mit Ihren bestehenden Systemen
Riskflow Asset fügt sich in Ihre bestehende Umgebung ein. Behalten Sie Ihre operativen Systeme bei, binden Sie den für GRC benötigten Kontext ein und setzen Sie Anforderungen in Kontrollen und belastbare Nachweise um – in einem durchgängig nachvollziehbaren Ablauf.
ServiceNow: Behalten Sie ServiceNow als maßgebliche Datenquelle
Synchronisieren Sie Ihre Asset-Landschaft aus ServiceNow und halten Sie sie dauerhaft aktuell. Riskflow Asset ergänzt die Ebene für Anforderungen, Kontrollen und Nachweise, ohne ein weiteres isoliertes Asset-Silo zu schaffen.
CSV-Import: Starten Sie mit Ihren vorhandenen strukturierten Daten
Übernehmen Sie Assets und ergänzende Daten aus Tabellen oder Exporten, wenn das der schnellste Weg ist. Ein sauberer Import ist oft der einfachste Einstieg in einen ersten produktiven Workflow.
APIs: Verbinden Sie Riskflow Asset mit Ihrer Systemlandschaft
Binden Sie Riskflow Asset über APIs in Ihre bestehenden Prozesse und Datenflüsse ein. So bleibt Ihre Einrichtung flexibel, auch wenn Ihre Kontrollumgebung wächst.
Integrationsprinzip: Integrieren statt ersetzen
Riskflow Asset wurde für die Zusammenarbeit mit Ihren bestehenden Systemen entwickelt, nicht als Konkurrenz zu ihnen. Ihre Quellsysteme bleiben im Einsatz. Riskflow Asset ergänzt nachvollziehbare Kontrolllogik, Workflows und Nachweise.
Noch Fragen?
Was zeichnet Riskflow Asset aus?
Riskflow Asset verbindet Anforderungen, Asset-Kontext, Kontrollen und Nachweise in einem nachvollziehbaren Ablauf. Statt GRC auf isolierte Fragebögen und Dokumentation zu reduzieren, zeigt es Teams, was gilt, was fehlt und was belegt ist.
Was ist GRC?
Governance, Risiko und Compliance (GRC) bedeutet, regulatorische, gesetzliche, vertragliche und interne Anforderungen in klare Verantwortlichkeiten, wirksame Kontrollen und überprüfbare Nachweise zu übersetzen.
Für wen ist Riskflow Asset gedacht?
Riskflow Asset eignet sich besonders für Banken, regulierte Fintechs, Versicherer und kritische Dienstleister. Auch andere stark prüfungsorientierte Teams mit hohen Anforderungen an Governance, Kontrollen und Nachweise profitieren davon.
Welche Arten von Anforderungen können wir in Riskflow Asset verwalten?
Riskflow Asset hilft Teams, regulatorische, gesetzliche, vertragliche und interne Anforderungen operativ umzusetzen – mit klaren Geltungsbereichen für Kontrollen, Verantwortlichkeiten, Bewertungen und Nachweisen.
Müssen wir alle unsere Asset-Daten nach Riskflow Asset übertragen?
Nein. Behalten Sie Ihre bestehenden Quellsysteme. Riskflow Asset nutzt Asset-Kontext aus Systemen wie ServiceNow, CSV-Importen und APIs, statt eine weitere redundante Asset-Datenbank vorauszusetzen.
Lässt sich Riskflow Asset in unsere bestehenden Systeme integrieren?
Ja. Riskflow Asset fügt sich über die ServiceNow-Integration, CSV-Import und APIs in bestehende Umgebungen ein. Ziel ist die Zusammenarbeit mit Ihrer Systemlandschaft, nicht deren Ersatz.
Wie schnell können wir starten?
Das hängt von Ihrer Umgebung und dem Umfang ab. Häufig können Teams jedoch mit einem gezielten Workflow, vorhandenen Daten und wiederverwendbaren Vorlagen starten – statt mit einem großen Ablösungsprojekt.
Wie reduziert Riskflow Asset manuelle Arbeit?
Indem Anforderungen, Kontext, Kontrollen und Nachweise in einem Ablauf verbunden werden. Teams können Strukturen, vererbten Kontext und gemeinsame Kontrollantworten wiederverwenden, statt dieselbe Logik für jedes Audit und jeden Prüfzyklus neu aufzubauen.
Wie unterstützt Riskflow Asset die Auditbereitschaft?
Riskflow Asset hält den Weg von der Anforderung über die Kontrolle bis zum Nachweis nachvollziehbar. So lässt sich leichter zeigen, was gilt, was bewertet und belegt wurde und wo noch Handlungsbedarf besteht.
Können wir Riskflow Asset in unserer eigenen Umgebung betreiben?
Ja. Riskflow Asset unterstützt den Betrieb in der Cloud, On-Premises und in einer eigenen Cloud – für Teams, die Flexibilität beim Plattformbetrieb benötigen.
Wie sicher ist die Plattform?
Riskflow Asset wurde für Umgebungen mit hohen Ansprüchen an Datenschutz, Prüfbarkeit und operative Kontrolle entwickelt. Sicherheit, Zugriffskontrolle und flexible Bereitstellung sind Kernanforderungen, keine nachträglichen Ergänzungen.
Für welche Größenordnungen ist Riskflow Asset ausgelegt?
Riskflow Asset bleibt auch bei wachsender Komplexität gut nutzbar. Teams können große Asset-Landschaften und Kontrollumgebungen bearbeiten, ohne Struktur oder Nachvollziehbarkeit zu verlieren.
Wissen, was gilt. Sehen, was fehlt. Belegen, was erledigt ist.
Riskflow Asset gibt regulierten und stark prüfungsorientierten Teams einen klaren Überblick über Assets, Kontrollen und Nachweise – ohne ein weiteres isoliertes GRC-Silo.
Hinweis: Screenshots und Videoaufnahmen zeigen die Produktoberfläche in ihrer englischen Originalsprache. Beschreibungen und erklärende Seitengrafiken sind auf Deutsch.
Wir freuen uns auf den Austausch!
Gerne zeigen wir Ihnen, wie Riskflow Asset Ihr Sicherheitsmanagement vereinfachen kann. Kontaktieren Sie uns per E-Mail oder Kontaktformular – wir helfen Ihnen gerne weiter!
1. CSV-Import: Laden Sie eine CSV-Datei (z. B. assets.csv) hoch, um Felder wie ID, Name und Standort automatisch auszufüllen.
2. API-Integration: Nutzen Sie unsere REST-API (z. B. POST /api/assets) zur Synchronisierung in Echtzeit, damit Ihre Asset-Daten stets aktuell bleiben.
3. Manuelle Eingabe:
Erstellen Sie schnell einzelne Assets über die Benutzeroberfläche, indem Sie Angaben wie Name, Kategorie und Beschreibung eingeben.
Schritt 2 – Beispiel
Logische Verknüpfung und Tag-Vergabe
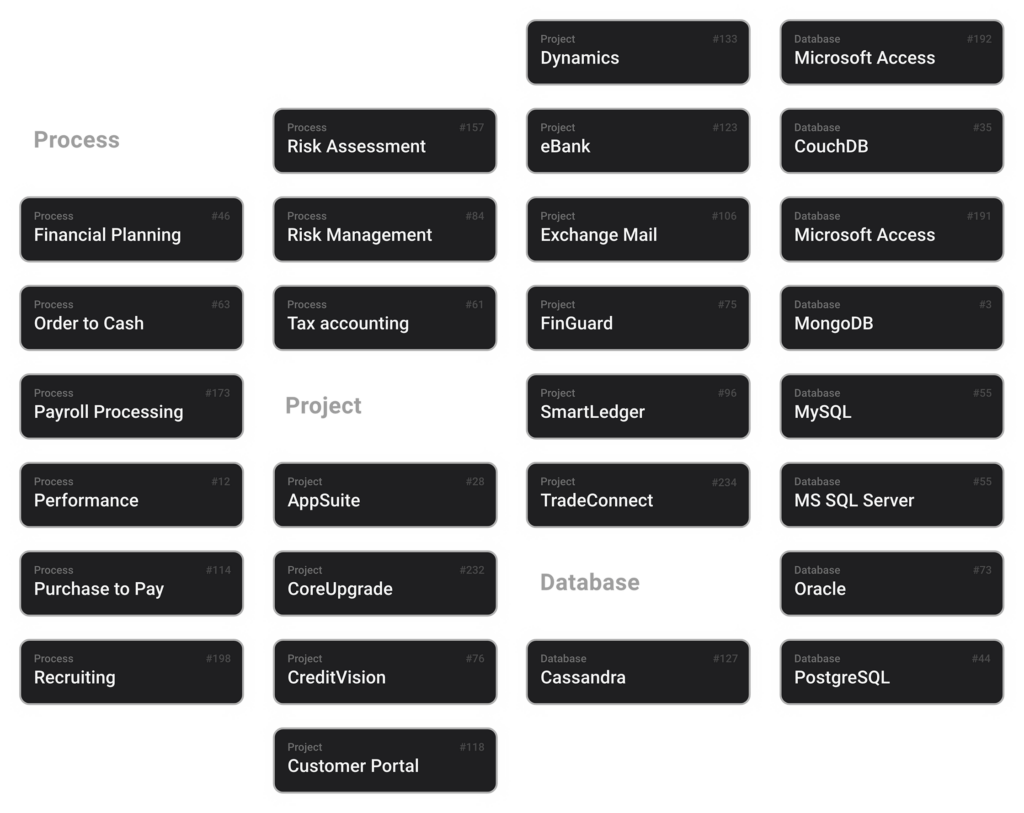
1. Assets verknüpfen: Verknüpfen Sie Ihre Assets logisch (z. B. Prozess – Anwendung – Server – Datenbank – Standort), um eine klare Struktur zu schaffen und Abhängigkeiten abzubilden. Sie können diese Beziehungen auch direkt aus bestehenden Systemen importieren (CSV oder API), statt sie manuell neu aufzubauen.
2. Tags zuweisen:
Weisen Sie aussagekräftige Tags zu (z. B. DORA critical, GDPR), damit Kontrollen, Berichte und andere GRC-Prozesse gezielter und effizienter eingesetzt werden können.
So lassen sich nachfolgende Prozesse – etwa gezielte Analysen, Berichterstattung oder Kontrollmanagement – präziser und effizienter durchführen.
Schritt 3 – Beispiel
Business-Impact-Analyse (BIA)
1. Fragebogen einrichten: Erstellen Sie einen individuellen BIA-Fragebogen oder importieren Sie einen vorhandenen (z. B. per CSV).
2. Analyse durchführen:
Ordnen Sie den Fragebogen relevanten Prozessen oder Assets zu und sammeln Sie Antworten, um Kritikalität und Auswirkungen zu bestimmen.
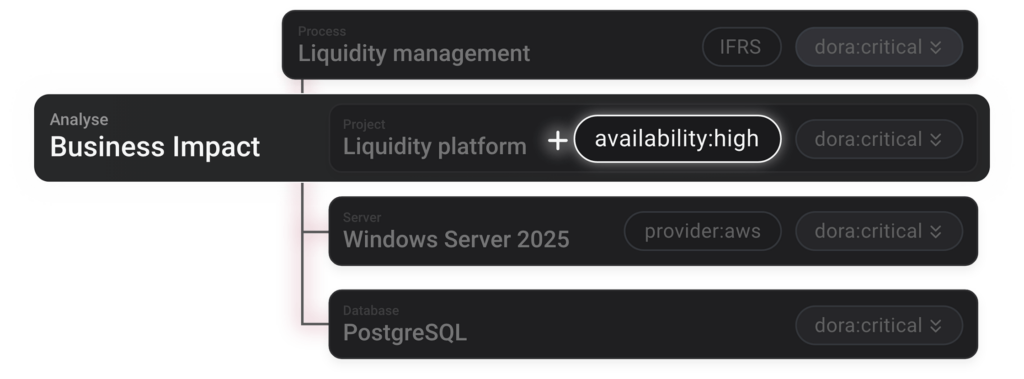
3. Ergebnisse prüfen: Die BIA-Ergebnisse werden an jedem Asset angezeigt. Ein kritischer Status oder entsprechende Tags werden bei Bedarf entlang der Asset-Hierarchie vererbt.
Schritt 4 – Beispiel
Bewertung der Kontrollrelevanz
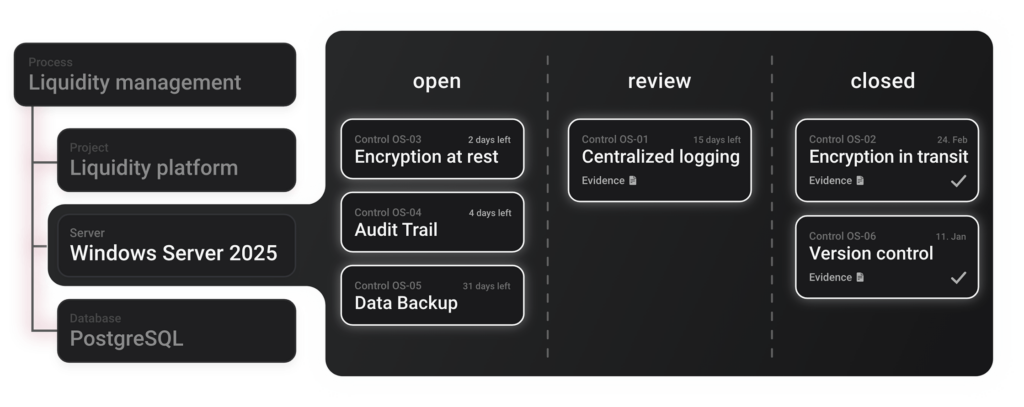
1. Relevante Kontrollen ermitteln: Wenn die BIA einen Prozess als kritisch einstuft, schlägt das System passende Kontrollen vor (z. B. einen Geschäftsfortführungsplan).
2. Kontrollen Assets zuordnen:
Ordnen Sie diese Kontrollen den mit Tags versehenen Assets zu. Das Tag Critical sorgt dafür, dass sie die richtigen Kontrollen erben.
3. Lücken überwachen:
Erkennen Sie schnell, ob erforderliche Kontrollen fehlen oder unvollständig sind, und handeln Sie sofort, um die Compliance zu stärken.
Vererbte Tags im Einsatz
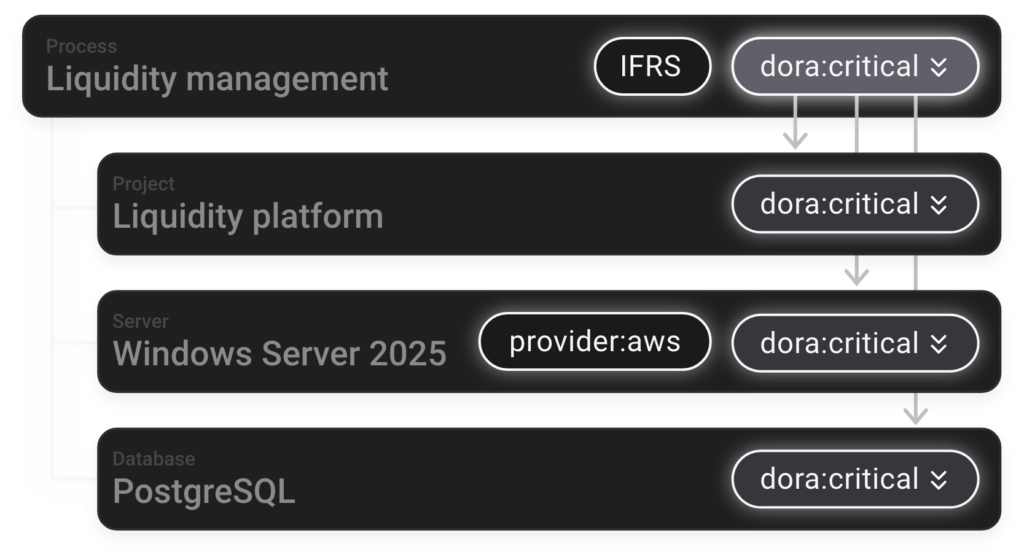
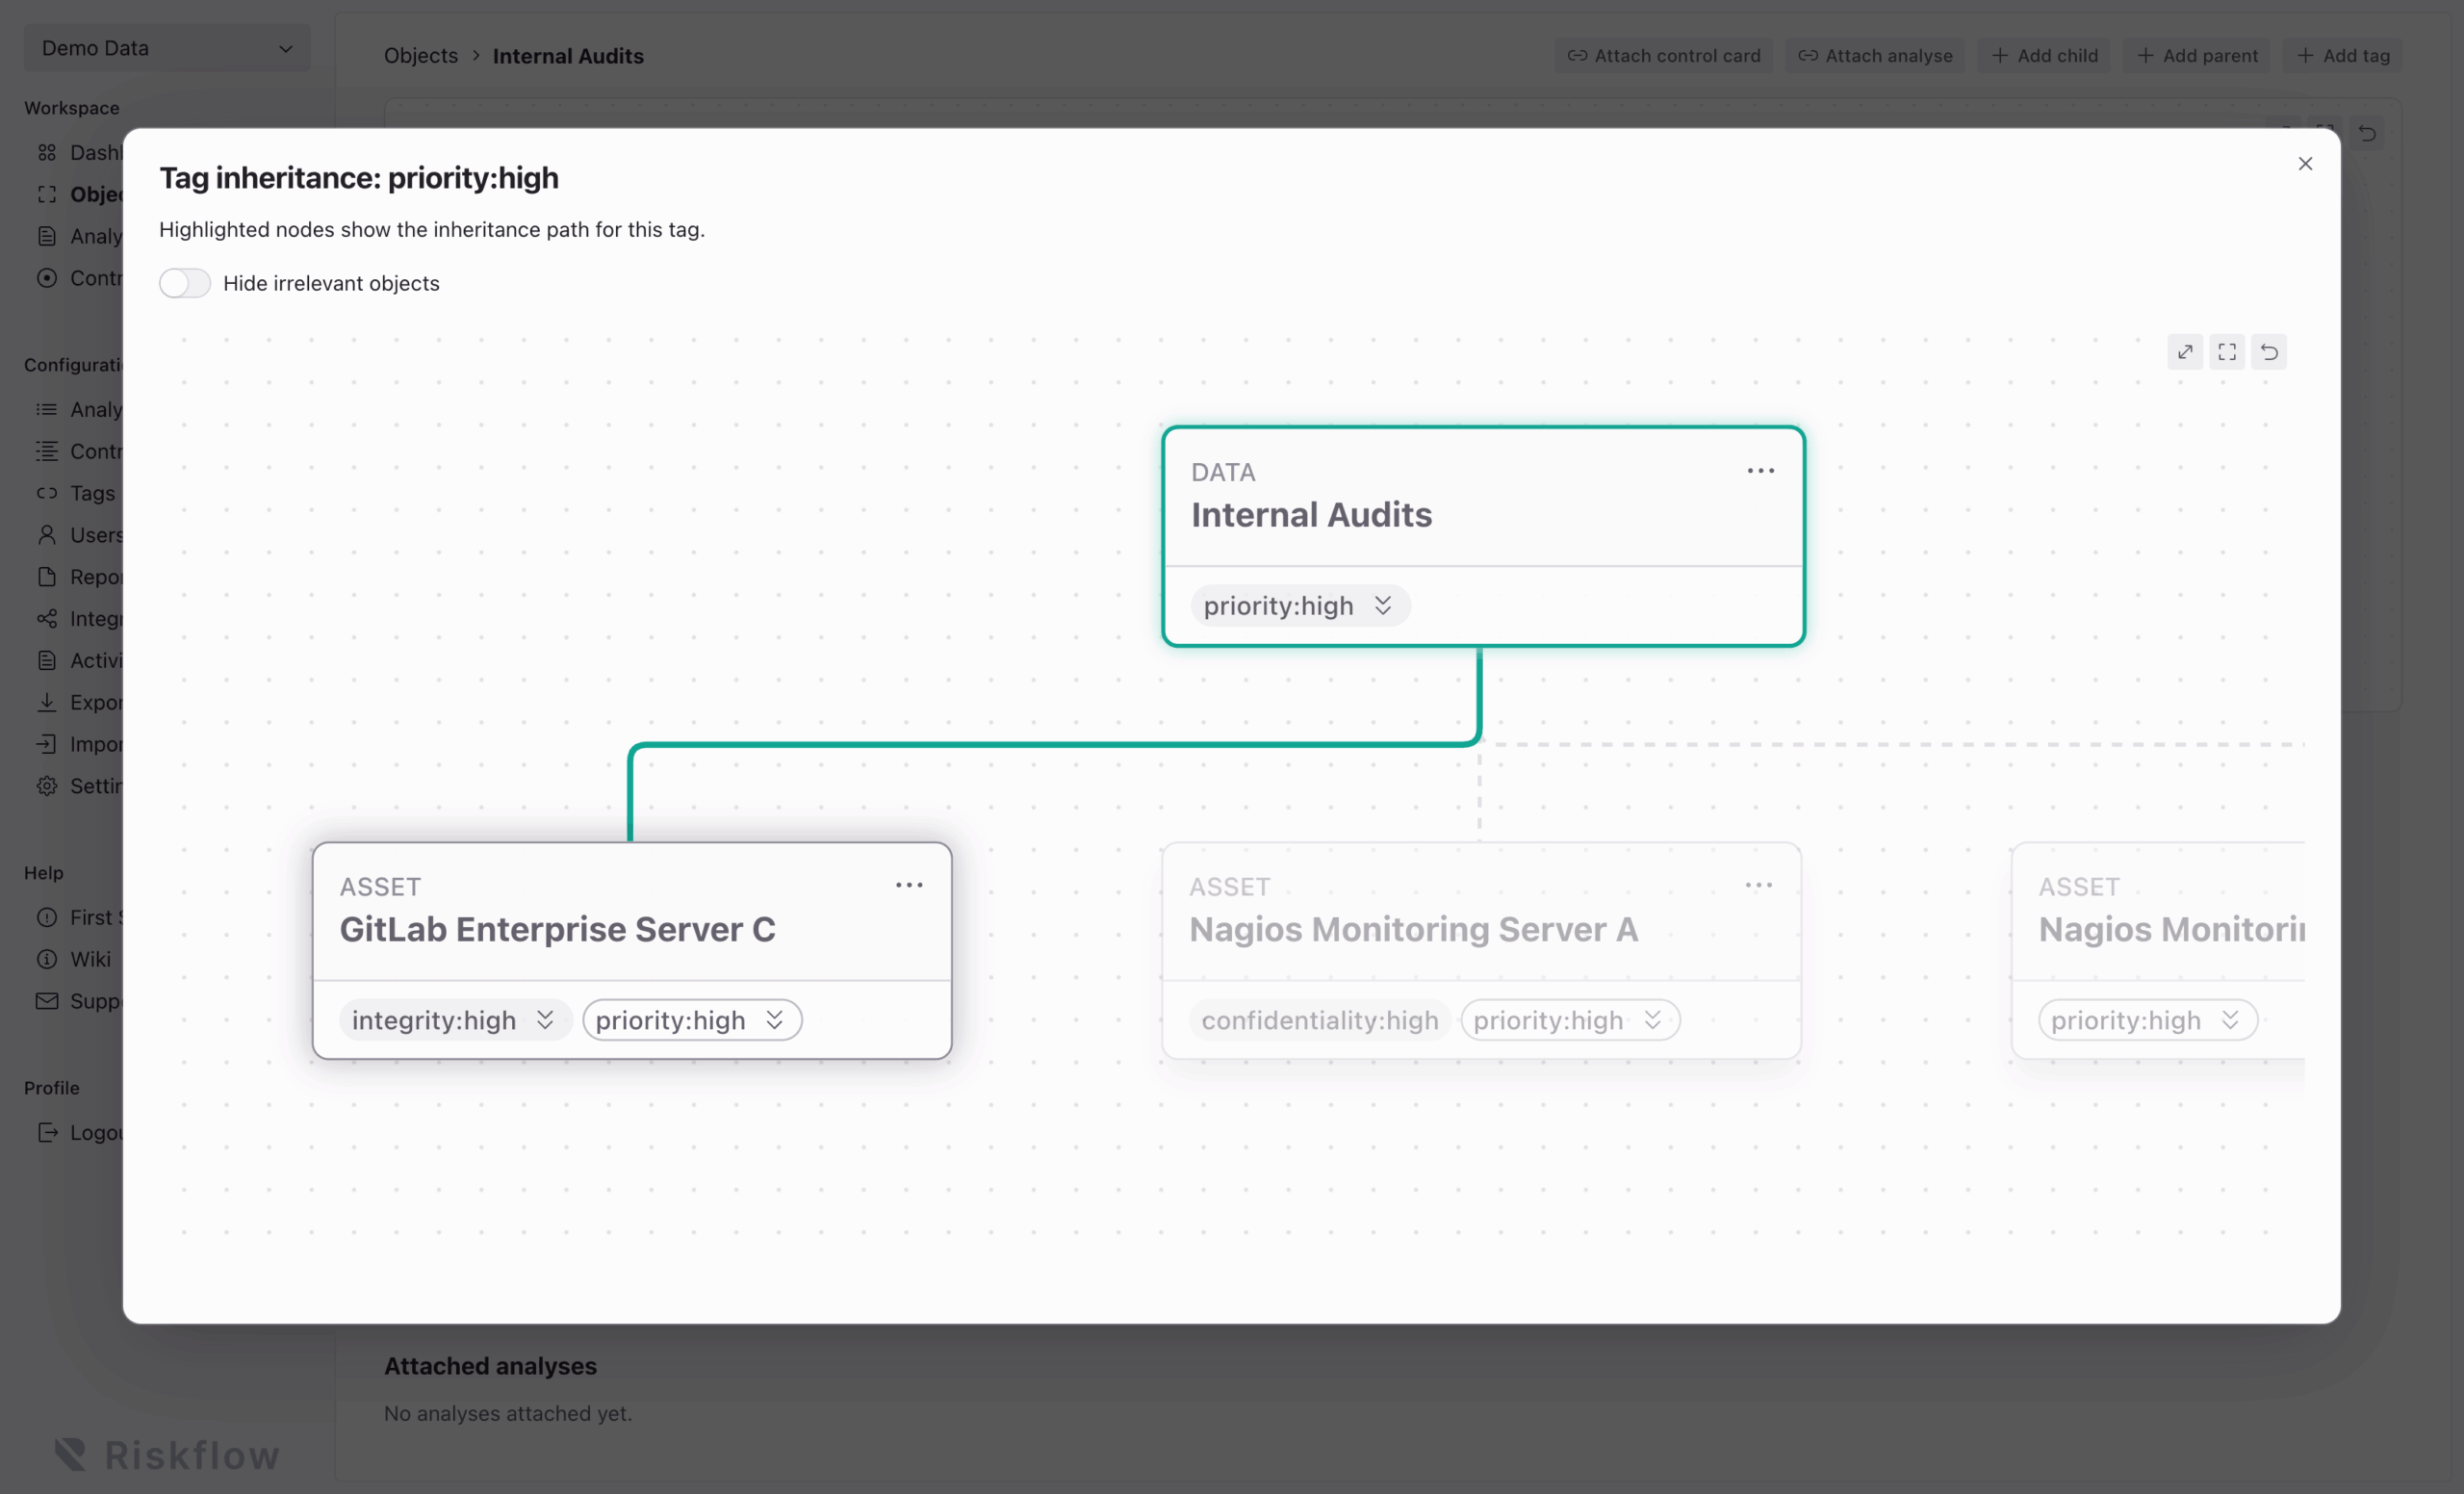
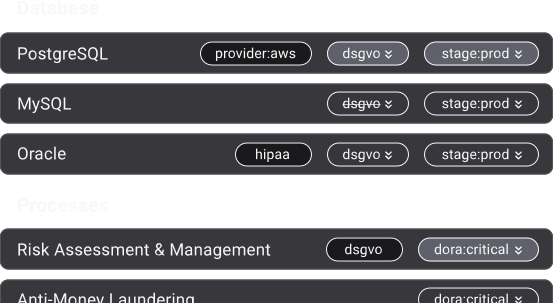
Stellen Sie sich vor, Ihr Prozess trägt das Tag dora:critical. Alle verknüpften Anwendungen und Datenbanken erben dieses Tag automatisch. So erkennen Sie Assets mit hoher Priorität in Ihrer gesamten Umgebung auf einen Blick. Der Screenshot zeigt, wie dora:critical zusammen mit Tags wie dsgvo und stage:prod von der Prozessebene an verbundene Systeme weitergegeben wird.
Wenn Sie ein bestimmtes Asset ausschließen möchten, weil es in der Praxis nicht wirklich kritisch ist, können Sie die Vererbung für dieses Asset einfach deaktivieren. So behalten Sie einen präzisen Überblick über Ihre tatsächliche Risikolandschaft, ohne jedes Element manuell anpassen zu müssen. Jede deaktivierte Vererbung wird ordnungsgemäß protokolliert. Das gewährleistet Nachvollziehbarkeit und einen klaren Prüfpfad für spätere Überprüfungen.
Formular-Editor & Automatische Tag-Vergabe
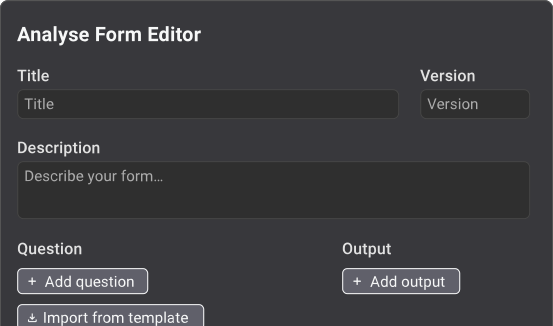
Mit unserem Formular-Editor definieren Sie jede Art von Analyse – ob Business-Impact-Analyse, Risikobewertung oder Compliance-Checkliste. Jedes Formular kann auf Basis der eingegebenen Antworten bestimmte Tags erzeugen. Nach dem Absenden erben Ihre Assets automatisch die Tags, die zu den Antworten oder berechneten Risikostufen passen.
Wenn ein Formular beispielsweise einen Prozess als „kritisch“ einstuft, wird das entsprechende Tag sofort dem Prozess zugewiesen und auf Wunsch an verbundene Systeme oder Anwendungen vererbt. Das erspart Ihnen die manuelle Tag-Vergabe und ermöglicht einen präzisen Echtzeitüberblick über die Risikolage Ihres Unternehmens.
Sie möchten schnell starten? Nutzen Sie eine unserer fertigen Vorlagen – etwa DSGVO- oder ISO-spezifische Fragebögen – oder erstellen Sie ganz einfach eigene. Mit unserem intuitiven Drag-and-drop-Editor kann jeder fundierte, automatisierte Analysen erstellen, ohne eine einzige Zeile Code zu schreiben.
Nachweise
Verwalten Sie alle Nachweise für Ihre Kontrollen an einem zentralen Ort. Laden Sie Dokumente hoch und dokumentieren Sie Bewertungen, um Ihren Compliance-Status jederzeit im Blick zu behalten. So ist alles an einem Ort – ohne langes Suchen.
Zusammenarbeit in Echtzeit
Arbeiten Sie nahtlos mit anderen Teams zusammen – bei der Bewertung von Kontrollen, dem Speichern von Nachweisen oder dem Kommentieren von Ergebnissen. Im Mittelpunkt steht der Workflow, in dem die antwortende Person und die überwachende Einheit eng zusammenarbeiten. Alle Änderungen werden in Echtzeit synchronisiert, sodass alle auf demselben Stand bleiben. Keine endlosen Excel-Tabellen mehr, sondern echte Zusammenarbeit in einem zentralen System.
Vorlagenbibliothek –
Kurzüberblick
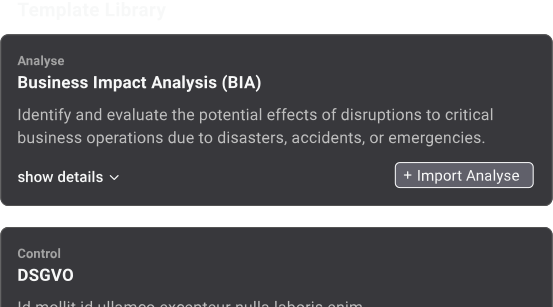
Mit unseren sofort einsetzbaren Vorlagen wenden Sie bewährte Verfahren direkt an.
So funktioniert es:
Vorlage auswählen (z. B. BIA, DSGVO, DORA)
Importieren & anpassen (Fragen und Kontrollen nach Bedarf bearbeiten)
Analyse starten (Assets zuordnen und loslegen)
Sie können jede Vorlage nach Bedarf erweitern oder kombinieren. So sparen Sie Zeit und profitieren zugleich von bewährten Verfahren.
Rezertifizierungsprozesse
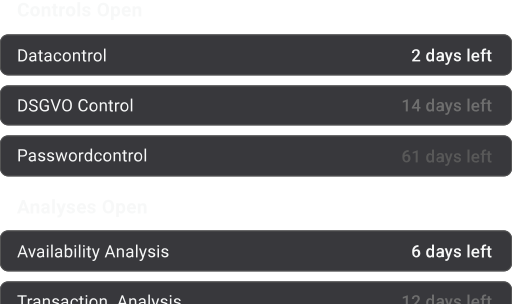
Rezertifizierung ist entscheidend, um das Sicherheitsniveau Ihres Unternehmens zu erhalten. Unser System behält anstehende Fälligkeiten von Kontrollen und Analysen im Blick, damit Sie Ihre Maßnahmen vor Ablauf rechtzeitig prüfen und bei Bedarf aktualisieren können.
Einblicke
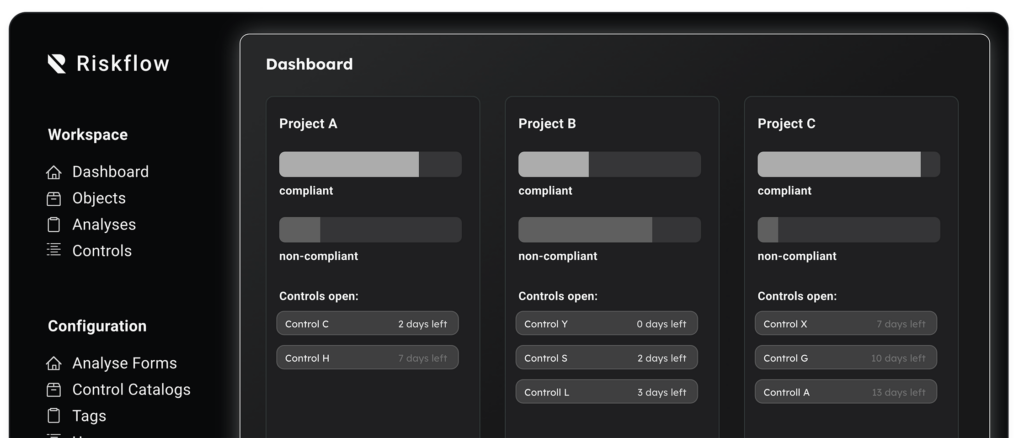
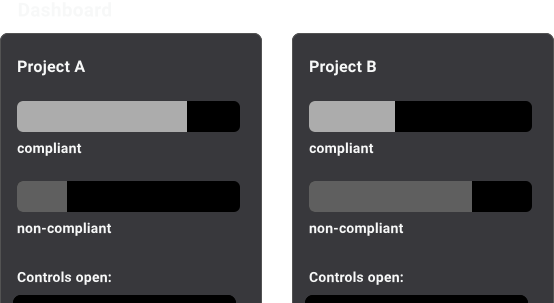
Unser Dashboard bietet Ihnen einen Echtzeitüberblick über den Compliance-Status und offene Aufgaben in Ihren Projekten. Es zeigt klar, wie viele Kontrollen und Analysen bereits erfüllt sind („Konform“) und wo weiterer Handlungsbedarf besteht („Nicht konform“).
Kontrollkarten
Mit Kontrollkarten werden alle relevanten Anforderungen gebündelt – auch aus unterschiedlichen Katalogen. Statt dieselbe Frage mehrfach beantworten zu müssen, genügt eine einzige Antwort, die automatisch auf alle zugehörigen Objekte angewendet wird. Das spart Zeit, beschleunigt den Compliance-Prozess und gewährleistet eine konsistente Bewertung in der gesamten Sicherheitslandschaft.
Rollentrennung
Unterschiedlichen Benutzerrollen (z. B. Administrator, Mitwirkender) können eigene Berechtigungen und Verantwortlichkeiten zugewiesen werden. Diese Funktionstrennung verbessert die Governance und reduziert das Risiko unbefugter Änderungen oder unerwünschter Datenzugriffe.
Bereitstellungsoptionen: Cloud, On-Premises oder eigene Cloud
Die Software kann in der Cloud des Anbieters, auf lokalen On-Premises-Servern oder in einer privaten, selbst gehosteten Cloud-Umgebung betrieben werden. Diese Flexibilität ermöglicht Ihnen, das Bereitstellungsmodell zu wählen, das Ihre Anforderungen an Sicherheit, Compliance und Infrastruktur am besten erfüllt.
Änderungsprotokoll
Das Änderungsprotokoll macht jederzeit nachvollziehbar, wer wann welche Änderungen vorgenommen hat, und sorgt so für Transparenz und Nachvollziehbarkeit.
Kataloge und Analysen durchlaufen einen strukturierten Lebenszyklus vom Entwurf bis zum Archiv. Im Entwurfsmodus lassen sich Änderungen abstimmen und die Qualität verbessern, um ausreichend qualitätsgesicherte Analysen und Kataloge zu veröffentlichen. Nicht mehr benötigte Kataloge und Analysen werden archiviert, bleiben jedoch für Audits oder als Referenz verfügbar.